
El informe de amenazas de ENISA 2026, publicado el 22 de septiembre, confirma que el ransomware sigue siendo uno de los incidentes con mayor impacto inmediato y que los atacantes recurren cada vez más a la inteligencia artificial. Frente a correos y páginas de inicio de sesión cada vez más convincentes, una llave de seguridad FIDO2 añade una barrera física: aunque alguien consiga tu contraseña, no podrá entrar sin tener la llave.
Qué es una llave de seguridad FIDO2
Es un pequeño dispositivo que guarda una credencial criptográfica vinculada a cada servicio. Al iniciar sesión, el navegador comprueba que la web es la auténtica y pide tocar la llave, introducir su PIN o acercarla por NFC. La clave privada no sale del dispositivo. Por eso no funciona como una memoria USB ni almacena una lista de contraseñas; actúa como prueba de que eres tú y de que tienes físicamente el autenticador.
FIDO2 combina WebAuthn y CTAP, estándares compatibles con las passkeys. Según la FIDO Alliance, estas credenciales usan pares de claves criptográficas y resisten el phishing mejor que una contraseña. Una llave puede utilizarse como segundo factor junto a la contraseña o como passkey vinculada al propio dispositivo, según lo que admita Google, Microsoft, Apple, tu gestor de contraseñas u otro servicio.
Por qué bloquea mejor el phishing
Un código recibido por SMS o generado por una aplicación puede terminar escrito en una página falsa. La llave FIDO2, en cambio, verifica el dominio antes de responder: una copia de la pantalla de acceso no recibe una autenticación válida para el sitio real. Esto no soluciona todos los riesgos —un equipo infectado o una sesión ya robada siguen siendo problemas—, pero protege especialmente el correo, el gestor de contraseñas y las cuentas de administración. Puedes complementar esta medida con nuestra guía sobre cómo evitar que te hackeen. También conviene saber cómo se roba una sesión mediante cookie hijacking y cuándo una VPN protege tu conexión.
Qué modelo elegir: USB-A, USB-C y NFC
La elección práctica depende de los equipos con los que vas a utilizarla:
| Conexión | Cuándo conviene |
|---|---|
| USB-A | Ordenadores de sobremesa y portátiles antiguos. |
| USB-C | Portátiles, tabletas y móviles actuales. |
| NFC | Autenticación sin cable acercando la llave al teléfono. |
Comprueba además la compatibilidad FIDO2/WebAuthn del servicio, porque no todas las cuentas aceptan llaves físicas y algunas limitan cuántas puedes registrar. Para un uso personal centrado solo en FIDO, una llave sencilla puede bastar; para OTP, PIV u OpenPGP necesitas un modelo multiprotocolo.
Una opción equilibrada para móvil y ordenador
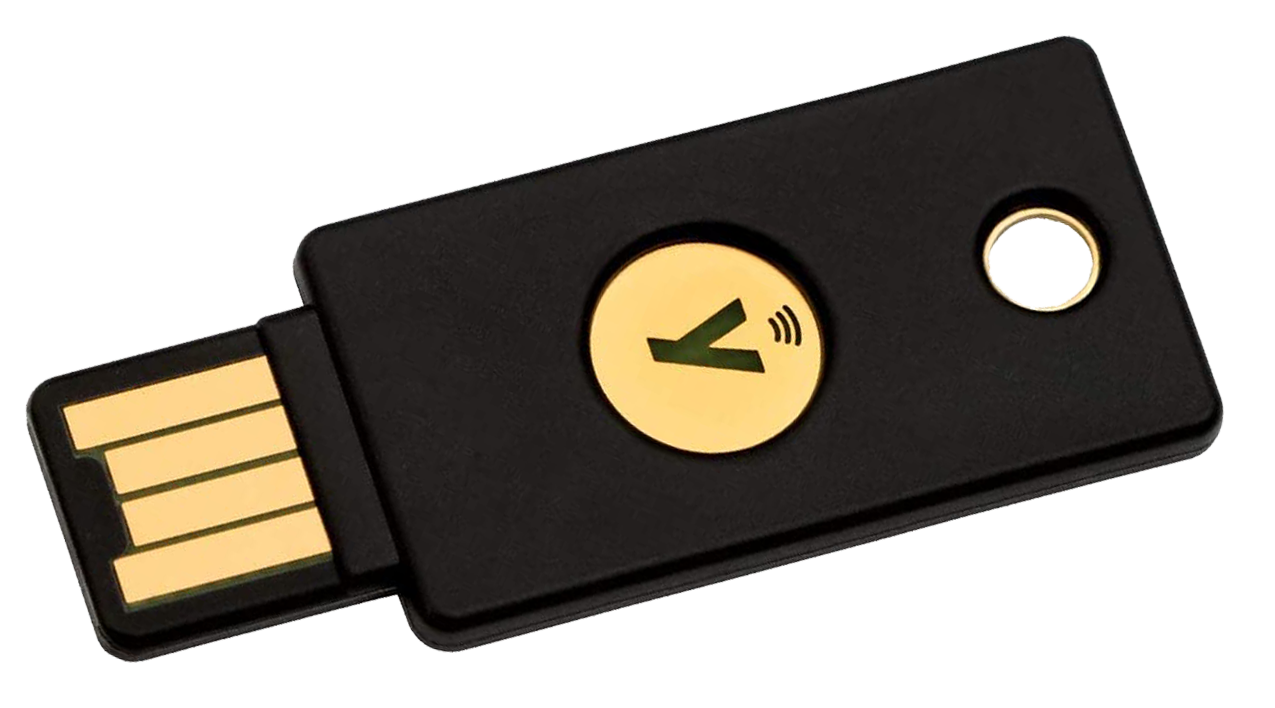
La YubiKey 5C NFC reúne USB-C, NFC y compatibilidad con FIDO2/WebAuthn, U2F, OTP, PIV y OpenPGP según la ficha oficial de Yubico. Encaja para quien alterna un portátil USB-C y un móvil con NFC, y no utiliza un equipo antiguo limitado a USB-A. Puedes consultar la YubiKey 5C NFC en Amazon.es (enlace de afiliado); revisa el vendedor, el conector y la compatibilidad antes de comprar, ya que no indicamos un precio ni una disponibilidad que puedan cambiar.
Cómo configurarla sin quedarte fuera
Empieza por la cuenta más importante, normalmente el correo, y completa estos pasos:
- En Seguridad, busca «llave de seguridad», «passkey» o «verificación en dos pasos».
- Conecta o acerca la llave y sigue el aviso del navegador. Si eliges una passkey, selecciona «llave de seguridad» para no crearla por error en el teléfono.
- Cierra la sesión, vuelve a entrar con la llave y confirma que los códigos de recuperación funcionan.
Yubico recomienda conectar durante al menos tres segundos los modelos NFC nuevos para activar esa función. Registra además una segunda llave cuando el servicio lo permita y guárdala en otro lugar seguro. Una única llave sin alternativa puede convertir una pérdida en un problema; dos llaves bien registradas ofrecen seguridad sin depender de batería, cobertura móvil o conexión de datos.
Preguntas frecuentes
¿Qué ocurre si pierdo la llave?
No debería bloquearte si registraste otra llave o guardaste los códigos de recuperación. Entra con ese método, elimina la llave perdida de la cuenta y registra una nueva. Si no preparaste una alternativa, dependerás del proceso de recuperación de cada servicio, que puede ser lento o incluso no estar disponible.
Conclusión
Una llave de seguridad FIDO2 merece la pena si proteges correo, trabajo, redes sociales o un gestor de contraseñas y quieres reducir el riesgo de phishing. Prioriza el conector que realmente utilizas, NFC si vas a usarla con el móvil y compatibilidad confirmada en tus servicios. Elige una que puedas probar y acompañar de un método de recuperación seguro.
Referencias
- ENISA: informe de amenazas 2026 (22/09/2026).
- FIDO Alliance: funcionamiento de las passkeys.
- Yubico: especificaciones YubiKey 5C NFC.
- Yubico: configuración y recuperación.
Foto de portada: YubiKey 5 NFC, Yubinerd123 / Wikimedia Commons, CC BY-SA 4.0.

